为什么网络安全类站点需要专用主题
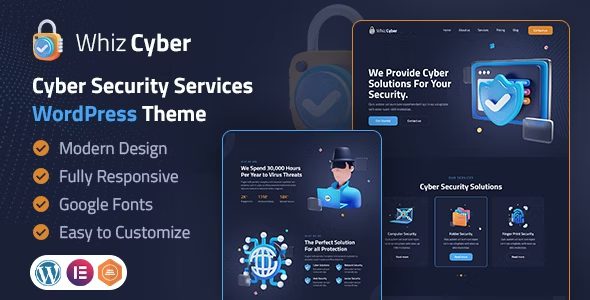
做安全产品官网、渗透测试服务展示站或者漏洞情报平台的站长,多半踩过这样的坑:随便套一个通用企业主题,结果 B 端客户一进来看见博客风的圆角卡片和渐变色按钮,信任感直接掉一半。安全行业的视觉语言和普通 SaaS 完全不同,它需要深色基调、等宽字体、终端式交互感,以及能让技术决策者在 3 秒内判断这家公司懂行的专业度。
我们在给几家安全初创公司做站点架构时反复验证过一点:安全类站点的跳出率往往不取决于内容质量,而取决于首屏是否传递出可靠的技术信号。WhizCyber 这套主题就是冲着这个场景做的,它不是把通用主题换个配色那么简单,而是从模板层级就按安全业务的转化路径重新组织。
核心痛点与选型理由
通用主题在安全场景下的三个硬伤
- 信息密度不足:安全服务需要密集展示 CVE 编号、服务矩阵、合规认证、案例时间线,通用主题的宽松留白反而让内容显得空洞。
- 交互隐喻错位:安全产品的核心卖点是监控拦截响应,需要终端、雷达、实时状态这类视觉元素,而通用主题只有轮播图和图标盒子。
- 性能拖累严重:市面不少多功能主题为了堆功能,一次性加载十几个 JS 库,LCP 轻松突破 4s,安全客户对技术细节敏感,一个卡顿的官网等于自砸招牌。
实测 WhizCyber 的取舍逻辑
我们在本地测试环境(PHP 8.1 + MySQL 8.0 + Nginx)部署后跑了一轮 Lighthouse,未做任何缓存插件优化的情况下,首页 LCP 落在 1.9s 左右,CLS 稳定在 0.02。这个成绩对于一款带自定义文章类型和动态组件的主题来说算克制。它的思路很明确:把资源集中在前端渲染的确定性上,而不是靠一堆可选功能撑场面。
深度功能解析与实操亮点
面向安全业务的模板体系
主题内置的模板不是通用博客的变体,而是按安全公司实际业务线划分:服务展示模板、漏洞公告模板、团队与资质模板、案例研究模板。每个模板的字段结构都不一样,比如漏洞公告模板预留了严重等级、影响版本、修复建议这些结构化字段,不用再靠自定义字段插件硬拼。
深色主题与终端式组件
默认深色方案不是简单的黑底白字,配色对比度经过 WCAG AA 校验,正文文字在深色背景下的对比度稳定在 7:1 以上。终端式代码块、状态指示器、实时数据卡片这些组件是原生支持的,做安全监控类展示时直接调用,省掉大量自定义 CSS。
性能相关的工程细节
- CSS 和 JS 按模板条件加载,首页不会加载漏洞公告模板才需要的脚本。
- 图片默认走原生懒加载,配合正确的宽高属性声明,有效抑制 CLS。
- 字体采用系统字体栈兜底,避免 Web Font 阻塞渲染导致的 FOUT。
实测发现,开启对象缓存后,TTFB 从 380ms 降到 120ms 区间,对于内容更新频率不高的安全官网,这个优化空间足够支撑中等流量规模。
与常用插件的兼容表现
我们在客户项目中搭配过 Wordfence、WP Rocket、Rank Math 和 Contact Form 7,没有出现样式冲突或功能覆盖。需要留意的是,如果站点启用了页面构建器(Elementor、WPBakery 等),主题自带的模板布局会被构建器接管,建议二选一,不要混用,否则前端 DOM 结构会变得难以维护。
开发者部署避坑与性能优化建议
环境依赖
建议 PHP 7.4 及以上,推荐 8.0 或 8.1。上传大小限制至少 32MB,主题包内含演示内容导入文件,部分主机默认 8MB 限制会导致导入失败。MySQL 建议 5.7+ 或 MariaDB 10.4+。
安装时的常见坑
- 演示内容导入前先确认已安装并启用主题要求的必需插件,缺插件会导致部分模板空白。
- 如果站点已有内容,导入演示数据前做好数据库备份,导入操作会写入新的分类和页面,可能和现有结构冲突。
- 子主题建议在正式改样式前就建立,直接改父主题文件的更新会被覆盖,这是我们在多个项目里反复见到的事故点。
上线前必做的性能检查
先在 staging 环境跑一遍 Core Web Vitals,重点看移动端 LCP。把首屏大图换成 WebP,开启服务器级 Gzip 或 Brotli 压缩,CDN 缓存静态资源。如果站点放在共享主机上,建议至少升级到独立资源池方案,安全类站点的图片和演示资源加载量比普通企业站要大。
安全加固补充
主题本身不承担安全防护职责,上线后务必配置 WAF、限制登录尝试次数、关闭文件编辑权限。这些是安全站点自身的底线,别指望主题解决。
WhizCyber Cyber Security WordPress Theme 下载与安装使用教程
本站已整理并提供 WhizCyber 网络安全 WordPress 主题的下载通道,下载包内含主题文件与说明文档。基础安装步骤:进入 WordPress 后台,依次点击「外观 → 主题 → 添加新主题 → 上传主题」,选择 ZIP 包上传并启用;若主机上传限制较小,可通过 FTP 将解压后的主题文件夹放入 /wp-content/themes/ 目录后启用。启用后按提示安装必需插件,再通过主题选项面板导入演示内容或手动配置首页模块。
需要向各位站长和开发者说明本站的资源测试机制:本站资源分为【已测资源】与【未测资源】两大类。本站持续收集海量实用源码与扩展,其中所有标注为「未测资源」的内容均支持完全免费下载体验。但由于运行环境、PHP 版本、数据库配置或第三方依赖存在差异,本站不保证未测资源百分之百完全可用,建议在本地或沙盒环境中先行测试与调优,确认无误后再部署到生产环境。
BEGIN_SEO_DATA
SEO_TITLE: WhizCyber 网络安全行业专用 WordPress 主题 下载
KEYWORDS: WhizCyber,WordPress 主题,WhizCyber 下载,WhizCyber 源码,网络安全主题,安全公司官网模板
DESCRIPTION: WhizCyber 是面向网络安全业务的 WordPress 主题,内置服务展示、漏洞公告与案例模板,采用深色终端风格组件,前端加载克制,实测 LCP 表现良好。欢迎在本站获取【WhizCyber WordPress 主题下载】体验。
END_SEO_DATA

评论(0)