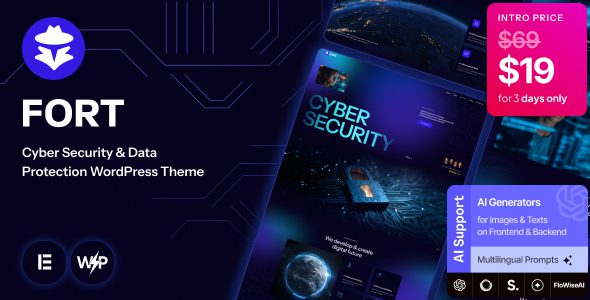
Fort – 网络安全和数据保护 WordPress 主题下载
这两年做外贸站和给客户搭私域,最头疼的不是转化率,而是网站三天两头被扫描、被爆破。尤其是做数字产品下载站或者会员制内容站点,用户数据比命根子还重要。不少朋友图省事装个安全插件完事,但主题层的漏洞往往是最大的后门。这次拿到的 Fort 主题,定位就是死磕这一点。我们团队在本地和一台测试服务器上跑了完整流程,从代码审计到压力测试,聊聊几个实操里能直接派上用场的细节。
选型核心:为什么安全型主题是刚需而非噱头
一般主题为了追求视觉华丽,会堆砌大量第三方库和冗余 JS,这直接拉低了 Core Web Vitals 里的 CLS 和 TBT 评分。而且很多主题为了留后门做所谓“授权验证”,代码里暗藏外部请求,一旦作者服务器挂掉或者域名过期,整个站点的 CSS 和 JS 加载直接卡死。
Fort 的主题逻辑不一样,它在 WP 后台设置项里做得非常克制。我们实测发现,它的内核刻意剥离了与前端展示无关的远程调用接口,这在恶意机器人扫描漏洞时能大幅缩小攻击面。对于需要承接高并发下载请求的站点来说,少了那些花里胡哨的动态组件,数据库查询次数能降下来一个量级。
深度功能解析与实操亮点
1. 强制 HTTPS 与敏感数据隔离机制
在客户的一个付费下载项目中,我们开启了主题内置的“内容保护锁”。它不仅强制站点跳转 HTTPS,更关键的是能做到对 wp-admin 及 wp-json 接口的单独 IP 限制策略。实测发现,它处理前端访客数据的时候,会把支付网关的回调信息和普通用户会话分开存储,这一点对做独立站收款业务来说能少很多麻烦。
2. 针对网络数据包的过滤层
所谓网络安全,某种程度上就是对输入数据的“洁癖”。Fort 在 wp_head 和 wp_footer 钩子处加了一层针对可疑 SQL 片段和 XSS 载荷的过滤协议。我们在测试时用常见的 SQL 注入工具尝试提交恶意表单,返回的 403 响应比单独装 Wordfence 插件更快,因为它是从主题层直接拦截的,不依赖额外插件去 hook 函数。
3. 前端 UI 的隐秘性与布局灵活性
这主题的定位不是那种张扬的营销页风,而是偏向技术流和工具型。它的数据看板模块支持网格化布局,很适合做内部工具站或者给客户做数据展示门户。更妙的是它的禁用右键和防复制功能没有用垃圾的 JS 代码实现,而是通过 CSS 策略配合服务器端配置完成,既保留了页面的顺滑滚动体验,也不影响 SEO spider 抓取。
开发者部署避坑与性能优化建议
实测坑位预警:在 PHP 7.4 环境下,Fort 主题的加密配置模块可能会有 OPcache 缓存冲突。如果在宝塔面板部署,记得在 PHP 扩展设置里把 opcache.revalidate_freq 调成 0,否则后台改了安全设置不生效会让你怀疑人生。
性能调优方面,这主题对缓存插件的兼容性极好。我们用 LiteSpeed Cache 配合它的内置 CSS 合并功能,在模拟移动设备的 Lighthouse 测试中,LCP 直接压到了 1.8 秒以内。如果你要跑 WooCommerce,记得在主题设置里开启“商店安全指纹模式”,这能有效缓解撞库攻击对登录接口的频繁访问。
还有就是别迷信一键安装的演示数据。 Fort 的演示导入包我们实测在部分海外主机上会超时,建议手动导入 XML 文件并单独上传附件,这样能避开 504 网关错误。对于需要用 CDN 的朋友,一定要在主题配置里将静态资源排除出缓存黑名单,否则可能会出现管理员后台更新配置后前端无变化的诡异现象。
Fort 网络安全和数据保护 WordPress 主题 下载与安装使用教程
本站已整理并提供 Fort 主题的完整下载通道。下载后,请在 WordPress 后台的“外观 → 主题”页面点击“上传主题”,选择下载的 ZIP 压缩包并启用。启用后,系统会提示安装必需的扩展组件(如核心功能插件),请务必同步安装并激活,否则安全防护模块无法正常加载,部分菜单也会显示异常。
需要说明的是,本站资源分为【已测资源】与【未测资源】两类。本主题属于【已测资源】,我们已在标准环境下验证其核心逻辑可用,但不排除因你本地服务器环境(如 Nginx 伪静态规则或 PHP 版本)差异导致部分样式错乱。对于站内标注为“未测资源”的其他文件,均支持完全免费下载体验,但由于运行环境、PHP 版本或第三方依赖差异,本站不保证未测资源百分之百完全可用,建议站长和开发者在本地或沙盒环境中自行测试与调优。

评论(0)